Sécurité
Fail2Ban Alternativen für moderne Linux-Server
CrowdSec, SSHGuard und nftables verfolgen unterschiedliche Schutzansätze. Entscheidend sind Angriffsfläche, Logquellen, Durchsetzungsebene und der dauerhaft tragbare Betriebsaufwand.
 Passer au contenu

CrowdSec, SSHGuard und nftables verfolgen unterschiedliche Schutzansätze. Entscheidend sind Angriffsfläche, Logquellen, Durchsetzungsebene und der dauerhaft tragbare Betriebsaufwand.
Cloudflare Tunnel macht interne Webanwendungen und ausgewählte Administrationsdienste ohne eingehende Portfreigabe erreichbar. Entscheidend bleiben Access-Regeln, MFA, lokale Rechte und eine klare Protokollgrenze.
DPDK verarbeitet Pakete für ausgewählte NICs direkt im Userspace. Der Artikel erklärt Polling, Queue- und NUMA-Planung, sichere Gerätebindung sowie die Abgrenzung zu AF_XDP und dem Linux-Kernelstack.
100GbE ist keine einzelne Technik, sondern eine Ethernet-Geschwindigkeit mit verschiedenen PHYs, Faserarten und Migrationsfolgen. Dieser Leitfaden ordnet Architektur, Optiken, Kapazitätsplanung und Betrieb ein.
Enterprise-NVMe-SSDs vergleichst du nicht über einen einzelnen Spitzenwert. Dieser Leitfaden ordnet DWPD, TBW, IOPS, Lastprofile, PLP, Formfaktoren und SMART-Werte ein und zeigt eine belastbare Auswahlmethode für Server-Workloads.
SmartNICs können wiederkehrende Netzwerkaufgaben von Host-CPUs verlagern. Ob sich das lohnt, hängt vom realen Datenpfad, unterstützten Regeln, der Plattformintegration und dem zusätzlichen Betriebsaufwand ab.
PHP 8.5 ist stabil verfügbar, doch die Umstellung im Hosting verlangt mehr als einen Schalter im Panel. Prüfe CMS, Plugins, Composer-Pakete, Hintergrundjobs und Konfiguration zuerst in einer Testumgebung.
Btrfs verbindet Prüfsummen, Snapshots, Subvolumes und Replikation in einem Linux-Dateisystem. Für Hosting lohnt es sich vor allem mit klarer Kapazitätsplanung, überwachten Wartungsabläufen und einem getrennten Backup.
Richte WireGuard als eng abgegrenztes Wartungsnetz ein: individuelle Peers, präzise AllowedIPs, Firewall-Regeln für SSH und ein getesteter Notfallzugang schützen Verwaltungsdienste vor direkter Internet-Exponierung.
Dovecot CE 2.4.5 ist der belegte stabile Stand. Der Beitrag erklärt die Migration von 2.3, Versions- und Speicherschalter, Flatcurve sowie Grenzen nicht bestätigter Dovecot-3-Aussagen.
Rspamd und SpamAssassin unterscheiden sich vor allem bei Architektur, Integration und Betriebsaufwand. Dieser Vergleich zeigt, wann ein bewährter Bestand genügt, wann Rspamd für einen Neuaufbau passt und wie ein Parallelbetrieb die Migration absichert.
Postfix 3.10 wird weiter gepflegt, ist aber ein Legacy-Zweig. Der Beitrag erklärt TLSRPT, sichere Update-Schritte, Submission-Datenschutz und die Entscheidung zwischen Patchpflege und Postfix 3.11.
ACME automatisiert Ausstellung und Erneuerung von TLS-Zertifikaten, ersetzt aber kein belastbares Betriebsmodell. Dieser Beitrag zeigt, wie Challenges, ARI, Zertifikatsprofile, Rechte, Verteilung und Monitoring für zuverlässiges Certificate Management zusammenspielen.
OpenSSL 3.x verbessert die steuerbare Auswahl kryptografischer Verfahren und grenzt Legacy-Technik klarer ab. Für Hosting-Systeme bleibt entscheidend, unterstützte Zweige, dienstspezifische TLS-Policies und Kompatibilitätstests gemeinsam zu planen.
Finde das MariaDB Error Log, ordne Startfehler, Zugriffsprobleme und InnoDB-Hinweise zeitlich ein und erkenne, wann sichere Diagnose statt riskanter Eingriffe gefragt ist.
CloudLinux Package Extensions ergänzen cPanel-Pakete um LVE-Limits. Erfahre, wann sie für standardisierte Hostingtarife sinnvoll sind, wie Limits wirken und wann LVE Manager oder Billing-Integration besser passen.
Des vulnérabilités critiques de PHP peuvent mettre en danger les services web non mis à jour. Découvrez quels correctifs sont nécessaires, pourquoi le temps d'exécution web est important et comment planifier vos mises à jour en toute sécurité.
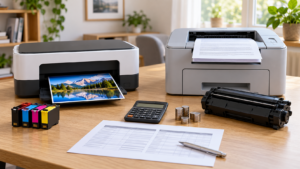
C'est avant tout le profil d'impression qui détermine si une imprimante à jet d'encre ou une imprimante laser est la plus économique à l'usage. Que vous imprimiez beaucoup de texte ou seulement de temps en temps, une imprimante laser s'avère généralement plus économique, car le toner ne sèche pas. Si vous imprimez souvent des photos et des documents en couleur, c'est plutôt la
„ Peux-tu supprimer cette note d’une étoile sur Google ? “ Lorsque cette question arrive dans la boîte mail d’une agence, répondre rapidement « oui » peut sembler être un signe de bon service client. Mais cela peut aussi impliquer de fournir un service qui dépasse le cadre habituel du travail web et du référencement. Les agences peuvent aider à la gestion des avis. La
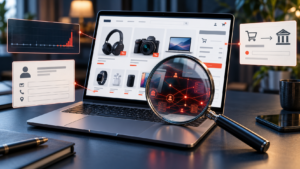
Dans le cas des boutiques en ligne frauduleuses, outre le design, certains éléments techniques et organisationnels peuvent constituer des indices : un nom de domaine créé il y a seulement quelques semaines ou dont l'utilisation a soudainement changé, des mentions légales manquantes ou copiées, et le paiement anticipé comme seul moyen de paiement. En revanche, l'absence d'informations sur l'entreprise dans le certificat est, dans le cas d'un certificat DV,
Les administrateurs de serveurs et les hébergeurs s'appuient souvent sur des scanners de vulnérabilités automatisés pour sécuriser leurs infrastructures. Ces outils analysent les configurations des serveurs web, les bases de données telles que MariaDB ou les couches de mise en cache à la recherche de CVE connus. Cette méthode suffit pour assurer une sécurité de base rudimentaire et identifier rapidement les logiciels obsolètes.
Un processus PHP insuffisamment isolé ou une faille dans un plugin tiers suffit souvent à compromettre l'intégrité de tout un environnement d'hébergement. Les administrateurs système se retrouvent alors confrontés à la tâche complexe d'analyser et de réparer les dégâts causés au niveau du serveur. Partir du principe que l'on
WordPress Playground lance une instance WordPress isolée directement dans le navigateur. Cet article explique à quoi servent les tests de plugins, de thèmes et de blueprints, comment sauvegarder les environnements de test et dans quels cas le staging reste la meilleure option.
Imunify360 associe des analyses anti-malware à d'autres couches de protection pour l'hébergement Linux. Cette présentation explique les méthodes d'analyse, les fonctionnalités actuelles, les conditions préalables ainsi que les limites en matière de détections, de charge et de mises à jour.



SQLite peut simplifier l'utilisation de WordPress dans des cas de figure bien précis, mais il ne s'agit pas d'une plateforme de base de données principale à part entière. Les facteurs déterminants sont la charge d'écriture, le fonctionnement sur un seul serveur, la compatibilité avec les plugins, la protection des chemins d'accès et un système de sauvegarde éprouvé.
CloudLinux AccelerateWP Cache Engine accélère votre cache WordPress grâce à la mise en cache de pages entières, au cache d'objets Redis et à des optimisations côté serveur. Idéal pour les hébergeurs et les projets exigeants qui recherchent des performances maximales.
Le cache FastCGI de NGINX améliore les performances de WordPress et constitue une excellente alternative aux plugins.
Le cache pleine page Redis accélère WordPress en stockant des pages entières en mémoire. Découvrez comment fonctionne ce cache, quelles sont ses limites et comment tirer le meilleur parti du mot-clé « redis full page cache » dans votre configuration.
acceleratewp améliore l'optimisation de WordPress directement au niveau du serveur grâce à la mise en cache, à l'analyse et à des recommandations automatiques.
Comparaison entre Max Cache et LiteSpeed Cache : différences au niveau du serveur, facteurs liés à l'hébergement et impact sur les performances de WordPress.