...
Catégorie : Sicherheit

CrowdSec vs Fail2Ban : différences dans la pratique

CrowdSec et Fail2Ban bloquent les adresses IP suspectes, mais se distinguent en termes de détection, d'application des mesures et de charge opérationnelle. Cette comparaison permet de déterminer quelle solution convient le mieux aux VPS, aux proxys et aux configurations distribuées.
Lire "
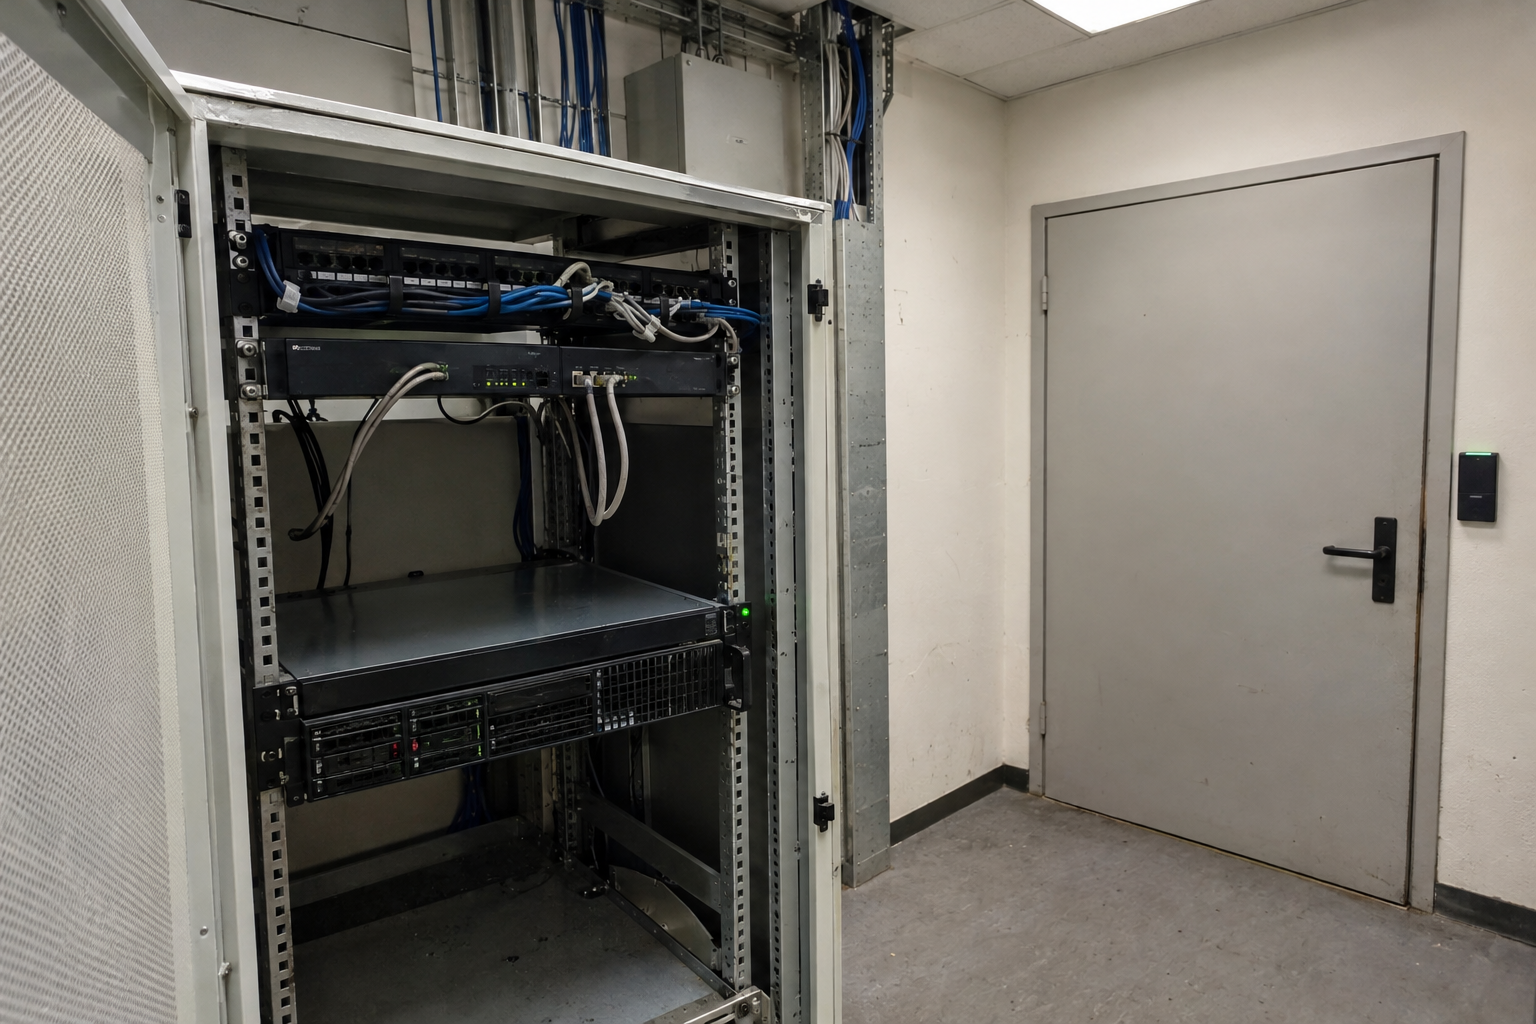
Petite armoire réseau installée dans un local technique d'occasion, symbolisant la protection des services Linux accessibles
Sécurité
Alternatives à Fail2Ban pour les serveurs Linux modernes

CrowdSec, SSHGuard et nftables adoptent des approches de protection différentes. Les facteurs déterminants sont la surface d'attaque, les sources de journaux, le niveau d'application et la charge opérationnelle supportable à long terme.

Lire "
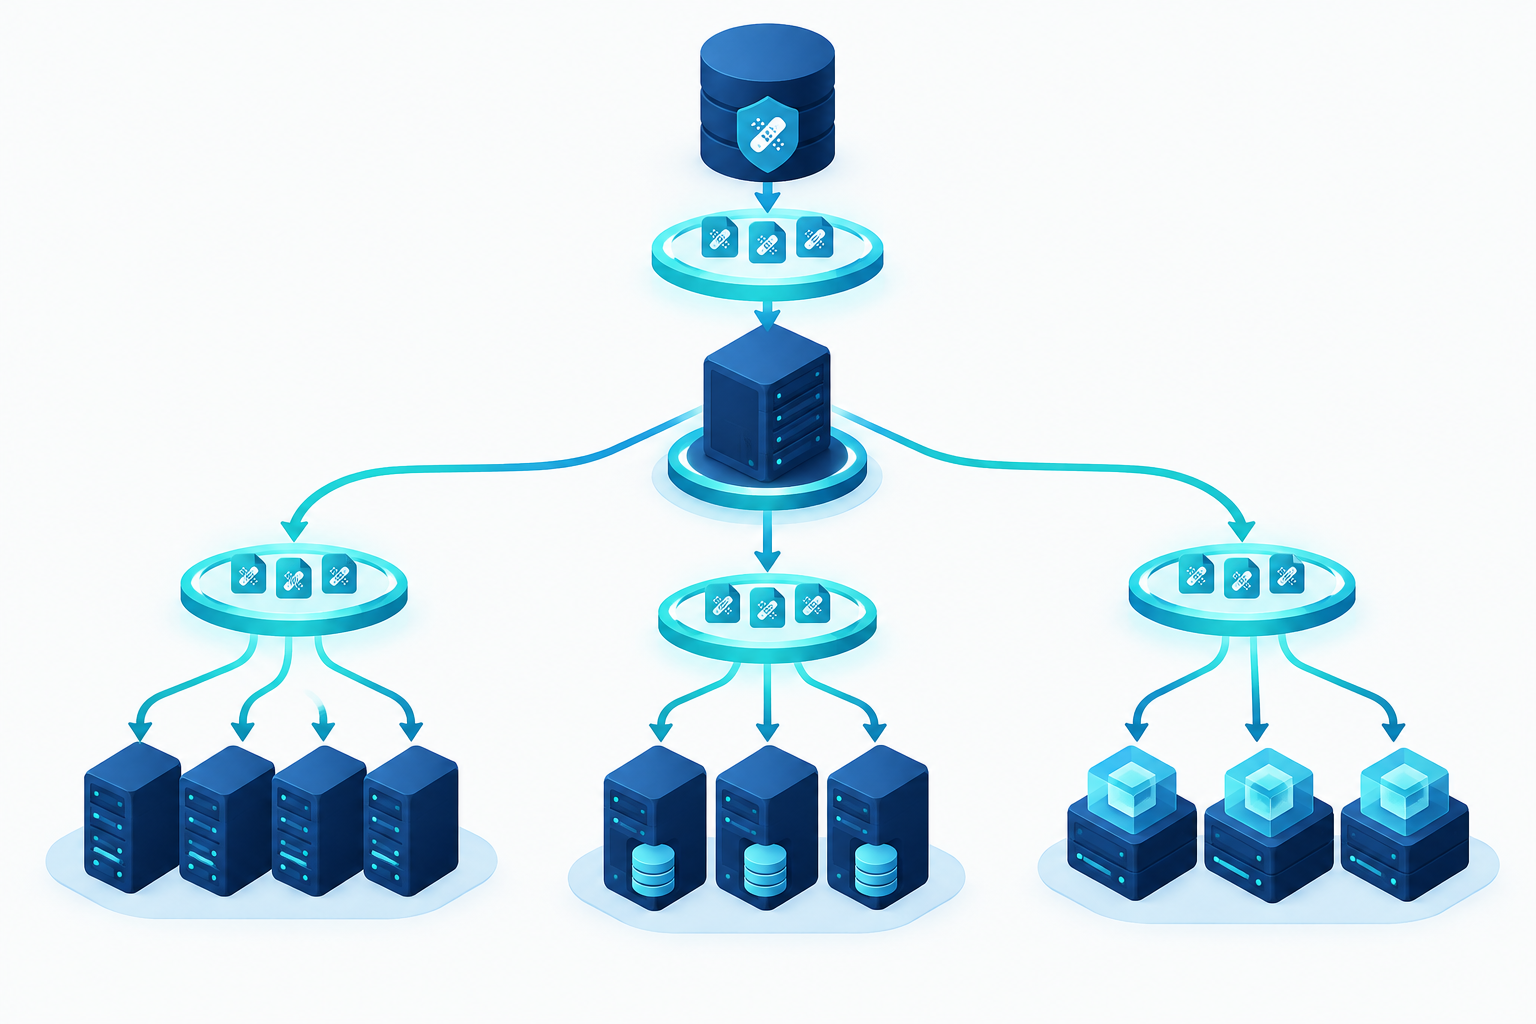
Distribution centralisée des correctifs avec des groupes échelonnés pour différents serveurs d'hébergement
Sécurité
KernelCare ePortal pour les infrastructures d'hébergement de grande envergure

KernelCare ePortal centralise la distribution et le déploiement des correctifs « à chaud » au sein de vastes parcs de machines Linux. Cet article explique dans quels cas cette plateforme supplémentaire est justifiée et comment gérer de manière contrôlée les cycles de correctifs, la mise en miroir, la réplication et les contrôles de sécurité.

Lire "
Salle des serveurs équipée de serveurs Linux et affichant une icône d'alerte concernant la faille de sécurité du noyau GhostLock
Sécurité
GhostLock CVE – Analyse technique de la vulnérabilité du noyau Linux

GhostLock CVE-2026-43499 est une vulnérabilité critique de type « use-after-free » dans le noyau Linux. Dans cette analyse consacrée à GhostLock CVE, nous présentons la chaîne d'exploitation permettant l'élévation des privilèges vers le niveau root et formulons des recommandations de sécurité concrètes à l'intention des administrateurs.

Lire "